 رسانه اقتصاد و بازار
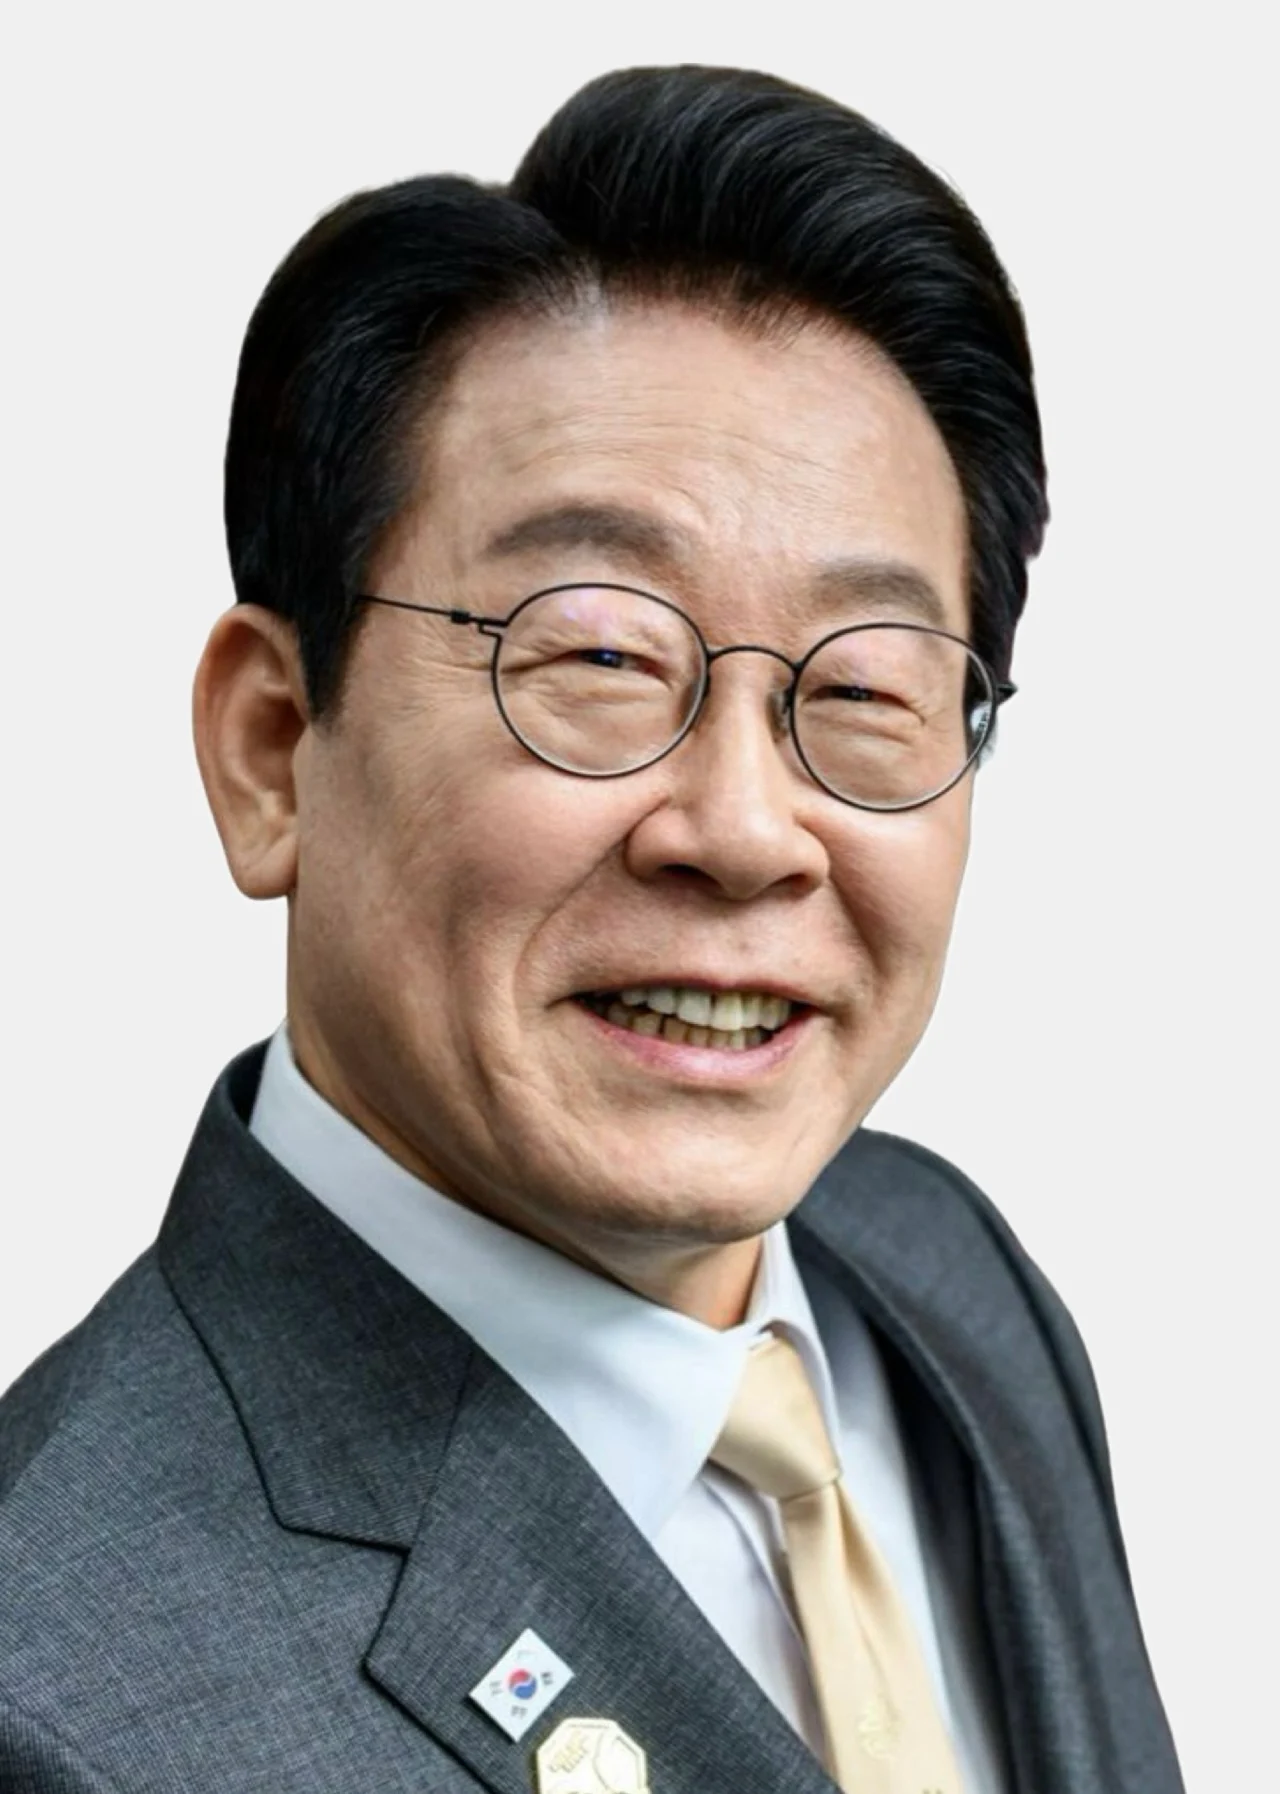
رئیسجمهور کرهجنوبی دستور داده است نشت اطلاعات شخصی در بانکها، شرکتهای مالی و نهادهای عمومی این کشور بهطور جامع بررسی شود و برای مهار پیامدهای آن اقدامات مشخصی تدوین شود. این دستور پس از چند رخداد مرتبط با افشای داده صادر شده و نشان میدهد موضوع امنیت اطلاعات از سطح یک مسئله فنی به سطح سیاستگذاری کلان مالی و عمومی رسیده است.
رویترز روز ۴ اکتبر به نقل از دفتر ریاستجمهوری کرهجنوبی گزارش داد لی جائهمیونگ خواستار تحقیق گسترده درباره موارد اخیر نشت داده و تهیه اقدامات پاسخ شده است. جزئیات کامل دامنه رخدادها و تعداد افراد متاثر در اطلاعیه اولیه منتشر نشده، بنابراین در این مرحله نمیتوان اندازه خسارت مالی یا تعداد مشتریان درگیر را با دقت برآورد کرد.
چرا این موضوع برای بازار مالی مهم است؟
بانکها و شرکتهای مالی حجم بزرگی از دادههای هویتی، تراکنشی و اعتباری مشتریان را نگهداری میکنند. در چنین ساختاری، رخنه اطلاعاتی فقط هزینه فنی بازیابی سامانهها را ایجاد نمیکند؛ میتواند هزینههای جبران خسارت، کنترل تقلب، احراز هویت مجدد، دعاوی حقوقی و الزامات نظارتی را نیز بالا ببرد. مهمتر از همه، تکرار رخدادها میتواند اعتماد مشتری به کانالهای دیجیتال را تضعیف کند.
کرهجنوبی یکی از اقتصادهای پیشرفته در بانکداری و خدمات دیجیتال است و استفاده گسترده از پرداختهای الکترونیکی باعث میشود تابآوری سایبری بخشی از زیرساخت مالی کشور تلقی شود. وقتی دستور بررسی از سطح ریاستجمهوری صادر میشود، احتمال دارد نتیجه کار تنها به شناسایی علت رخدادهای گذشته محدود نماند و به سختگیری بیشتر در استانداردهای حفاظت از داده، گزارشدهی رخداد، مدیریت پیمانکاران فناوری و مسئولیت مدیران منجر شود.
ریسک عملیاتی در کنار ریسک اعتباری
سرمایهگذاران هنگام ارزیابی بانکها معمولاً به کیفیت دارایی، حاشیه سود، رشد وام و کفایت سرمایه توجه میکنند، اما گسترش بانکداری دیجیتال وزن ریسک عملیاتی را افزایش داده است. یک حادثه سایبری بزرگ میتواند حتی بدون ایجاد زیان اعتباری، هزینه بانک را بالا ببرد و بر شهرت آن اثر بگذارد. به همین دلیل، کیفیت کنترلهای امنیتی و نحوه پاسخ به رخدادها به بخشی از ارزیابی پایداری مدل کسبوکار مالی تبدیل شده است.
دستور تازه سئول همچنین میتواند برای شرکتهای فناوری طرف قرارداد با بانکها اهمیت داشته باشد. اگر بررسی دولت نشان دهد بخشی از ضعفها به زنجیره تامین نرمافزار، خدمات ابری یا پیمانکاران بیرونی مربوط بوده، دامنه مقررات و کنترلها ممکن است از خود موسسات مالی فراتر برود.
چه چیزی هنوز مشخص نیست؟
در گزارش اولیه، دفتر ریاستجمهوری جزئیات فنی رخنهها، نام همه موسسات درگیر، تعداد رکوردهای افشاشده یا برآورد خسارت را اعلام نکرده است. بنابراین نسبتدادن زیان مشخص به بانکها یا نتیجهگیری درباره منشا واحد برای همه رخدادها زودهنگام است.
برای بازار، مرحله بعدی مهمتر خواهد بود: اینکه تحقیق دولت چه موسساتی را دربر میگیرد، آیا رگولاتورهای مالی مقررات تازهای پیشنهاد میکنند و آیا شرکتهای درگیر ناچار به افزایش سرمایهگذاری امنیتی یا پرداخت جریمه و غرامت میشوند. هر یک از این موارد میتواند اثر مالی قابلاندازهگیری ایجاد کند.
در کوتاهمدت، پیام اصلی دستور ریاستجمهوری این است که دولت کرهجنوبی نشت داده در بخش مالی را یک مسئله فراگیر تلقی کرده و بهدنبال پاسخ هماهنگ است. اگر این بررسی به استانداردهای سختگیرانهتر منجر شود، هزینه انطباق برای صنعت بالا میرود، اما در مقابل میتواند ریسک رخدادهای بزرگتر و آسیب بلندمدت به اعتماد عمومی را کاهش دهد.
سعید دادخواه
سردبیر و تحلیلگر مالی EFINX با تمرکز بر بازارهای مالی، اقتصاد کلان، مدیریت ریسک و پژوهشهای کمی. حوزههای تخصصی او شامل اقتصادسنجی مالی، وابستگیهای دنبالهای، ریسک سیستمی و سرایت مالی است. در EFINX بر تبدیل داده و رویدادهای پیچیده بازار به تحلیل روشن، مستند و قابل استفاده برای سرمایهگذاران تمرکز دارد.
برای ثبت نظر وارد حساب EFINX شوید.
نظر کاربران